Depois de ter surgido o primeiro ransomware, no ano passado, diversas variantes foram conhecidas, mas sempre com o mesmo propósito.
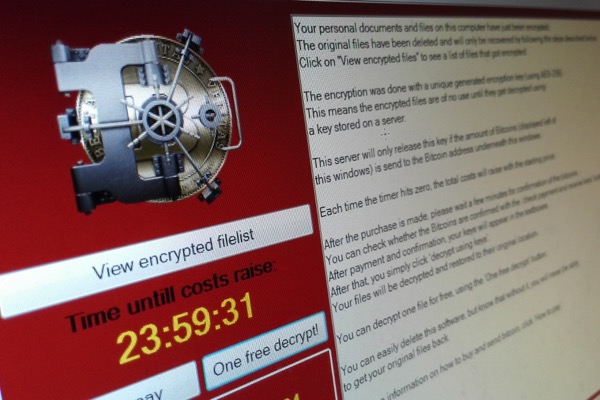
O pagamento de uma quantia para libertar o disco rígido do utilizador, que foi encriptado.
Mas agora foi descoberta mais uma, que tem uma particularidade única.
Permite que um ficheiro seja recuperado, de borla.
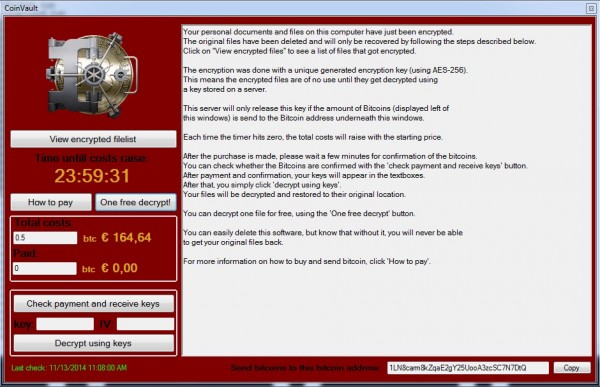
O Coinvault (nome do novo ransomware) tem o mesmo comportamento de qualquer outro software deste tipo.
Bloqueia o acesso aos ficheiros do utilizador, encriptando-os com uma chave que é enviada para um ponto central, exigindo depois ao utilizador que pague uma quantia para que seja fornecida a chave de cifra, permitindo assim novamente o acesso aos dados.
No caso do Coinvault o valor que está a ser pedido é de 0.5 bitcoins, o que equivale a cerca de 159,6 euros.
Mas o comportamento singular do Coinvault está na forma como pretende estabelecer uma relação de confiança com a vítima.
O Coinvault permite que o utilizador, depois de ver o seu disco ser encriptado, possa escolher um ficheiro para recuperação.
Apesar de ser apenas um ficheiro, e que dificilmente conseguirá conter os dados mais sensíveis do utilizador, prova que é possível recuperar os dados, pagando a quantia pedida.
O mais conhecido ransomware que até agora surgiu foi o Cryptolocker, que raptou milhares de máquinas, obrigando os utilizadores a pagar quantias em dinheiro para terem novamente acesso aos seus ficheiros.
Os criadores do Cryptolocker foram presos e todas as máquinas que ficaram inutilizadas puderam ser recuperadas graças a um processo que foi diponibilizado.
Com o DecryptCryptoLocker foi possível reverter esse processo, se bem que para muitos foi tarde demais pois tiveram de eliminar os dados das suas máquinas para as poderem usar novamente.
Este novo ransomware foi descoberto na passada semana e mostra uma nova forma de actuar deste tipo de ataques.
A maioria das vítimas tende a não pagar, assumindo a perda dos seus dados, julgando que estes processos destinam-se apenas a extorquir dinheiro, não dando qualquer garantia de recuperação dos dados.
Mas com a recuperação do ficheiro oferecido, consegue provar que o processo pode ser revertido e que existe ainda uma possibilidade de os dados serem recuperados.
Esta abordagem é uma nova forma de tentar cativar vítimas a pagar e para, estranhamente, estabelecer uma relação de confiança entre a vítima e os seus atacantes, dando a possibilidade de provar que o processo pode ser revertido.
Comentários
Enviar um comentário