Avançar para o conteúdo principal

Novo malware para iOS surge pela sincronização com o OSX

Foi descoberto pela empresa de segurança Palo alto Network. um novo mallware que está a infectar os Iphones através do Mac OS X.
ios_malware_2
O nome deste novo malware é WireLurker e tem algumas particularidades únicas e que se revelam muito perigosas para os utilizadores do IOS.
O WireLurker é o primeiro malware que se sabe estar a afectar equipamentos com iOs que não têm jailbreak feito e que por isso deveriam estar protegidos. Propaga-se da mesma forma que um vírus o faz, alterando as aplicações instaladas.
Este malware é também o primeiro que se sabe ter a capacidade de instalar aplicações sem o consentimento dos utilizadores e de gerar código malicioso de forma automática, através da substituição dos binários das aplicações.
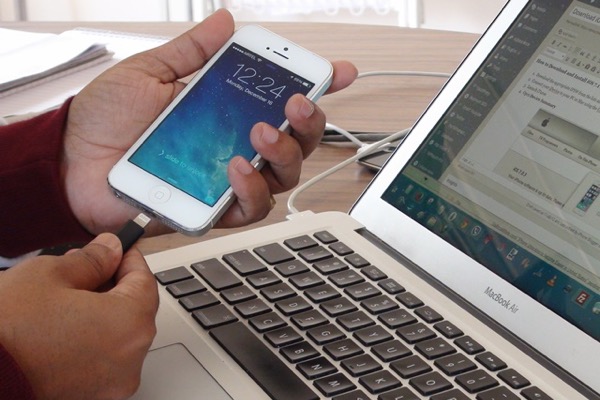
ios_malware_1A propagação do WireLurker sabe-se que é feita pelos computadores a correr OSX onde depois se ligam os equipamentos com iOS, via USB, sendo nesse momento infectados. 
Para já sabe-se que o WireLurker está apenas activo na China, tendo sido detectada a sua propagação numa loja de aplicações alternativas para o OSX, onde já infectou 467 aplicações, que foram descarregadas mais de 350 mil vezes.
Caso pretendam saber se estão infectados com o WireLurker, a Palo Alto Network disponibiliza uma ferramenta para o OSX que verifica a presença deste malware.
 É um simples script em pyton que através das assinaturas do WireLurker o tenta encontrar no sistema operativo.
O parar da propagação do WireLurker poderá ser um processo complicado por estar a espalhar-se com recurso a uma loja de aplicações que a Apple não controla, podendo depois saltar para o outro sistema operativo da Apple.
Mas mesmo que se consiga parar a sua infecção, as simples barreiras que fez cair no mundo da Apple vêm criar novas preocupações e colocar novas questões de segurança em sistemas que se julgavam imunes.

Comentários

Mensagens populares deste blogue

Download Windows 7,8,10

Download Windows 7,8,10 num unico ISO - mega

O Windows 8.1 já chegou!

A mais recente actualização do Windows já está na loja de aplicações do Windows! De acordo com as datas que Microsoft tinha apresentado para o lançamento da mais recente versão do windows, seria hoje que a sua chegada aconteceria. E como a Microsoft cumpre escrupulosamente aquilo que promete, o Windows 8.1 já começou a ser visto na Loja de Aplicações para actualização. Segundo vários relatos, e confirmado pelo Pplware, já existem utilizadores a ter disponível na Store do Windows a opção de actualização para o Windows 8.1. A instalação desta actualização, que será muito mais que isso, vai permitir aos utilizadores terem acesso a todas as novidades do Windows 8.1, sendo a mais esperada o regresso do botão Iniciar. Existem ainda outras novidades, que formos apresentando e que podem ser descobertas com a utilização deste novo sistema operativo. Para verificarem se o Windows 8.1 já está disponível para download no vosso sistema, devem abrir a Store e verificar ...

Jigsaw o ransomware que também elimina ficheiros e impossibilita de eles serem recuperados

   A maioria do ransomware possui um método de funcionamento muito similar entre eles de funcionar: Os ficheiros do utilizador são bloqueados, sendo necessário pagar uma determinada quantia num determinado tempo. Caso não se cumpra esta tarefa, os ficheiros permanecem bloqueados indefinidamente. No entanto, uma nova variante de ransomware tem vindo a ser distribuída, e a qual vai um pouco mais além do tradicional bloqueio deste tipo de ransomware.  Apelidado de “Jigsaw” esta variante de ransomware continua a pretender que seja paga uma determinada quantia em bitcoins, mas vai mais adiante ao eliminar ficheiros caso se tente desencriptação dos mesmos. Caso o utilizador tente reiniciar o sistema, o ransomware começa por eliminar 1000 ficheiros do sistema. Além disso, por cada hora que passe sem que seja realizado o pagamento, são eliminados mais um conjunto de ficheiros até que não exista mais nada para eliminar. Com esta medida, os utilizadore...