Foi descoberta nova falha naque afecta todas as versões do windows 7 através da ferramenta Teclas Presas, está vulnerabilidade permite o acesso de Administrador ao computador permitindo entre outras coisas a criação de novas contas e alteração da palavra-passe.
A falha de segurança consiste na execução do programa bloco de notas com privilégios SYSTEM, superiores aos de Administrador, disponibilizando a possibilidade de alteração de todos os ficheiros do sistema operativo.
Neste caso será substituído o programa da funcionalidade das teclas presas SETHC.exe pela linha de comandos CMD.exe
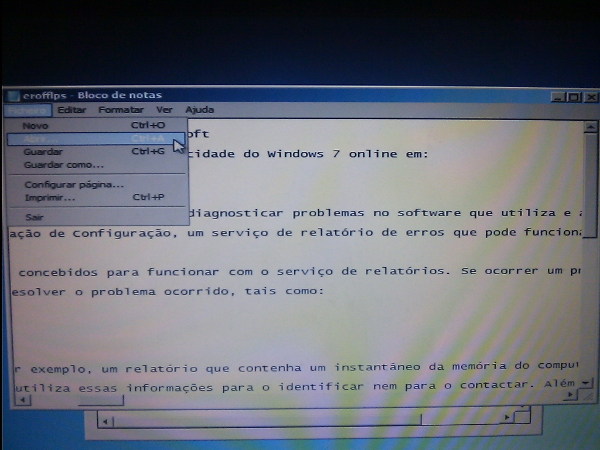
Para provocar a falha de segurança é necessário utilizar a ferramenta de reparação do arranque e provocar um erro na mesma. No final desse erro está disponível uma ligação para a declaração de privacidade através do programa bloco de notas, executado pelo utilizador SYSTEM. Uma vez no programa bloco de notas na opção de Abrir do menu Ficheiro é possível ter acesso a todos os ficheiros do disco.
Em baixo será explicando como alterar a palavra-passe de Administrador que foi esquecida:
1. Para ter acesso ao programa de reparação do arranque é necessário pressionar simultaneamente as teclas Ctrl, Alt e Delete assim que o logótipo do Windows 7 aparece no ecrã.
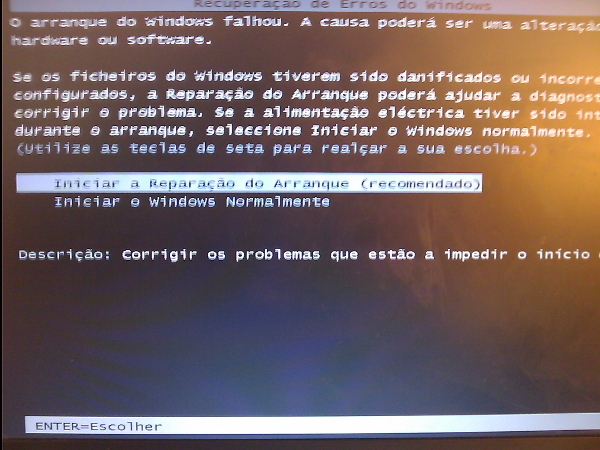
2. Entrar em modo de reparação do arranque, assim que estiver indicado no ecrã.
3. Aguardar que apareça uma janela da linha de comandos no canto inferior esquerdo e cancelar a execução da mesma, utilizando o Crtl + C.
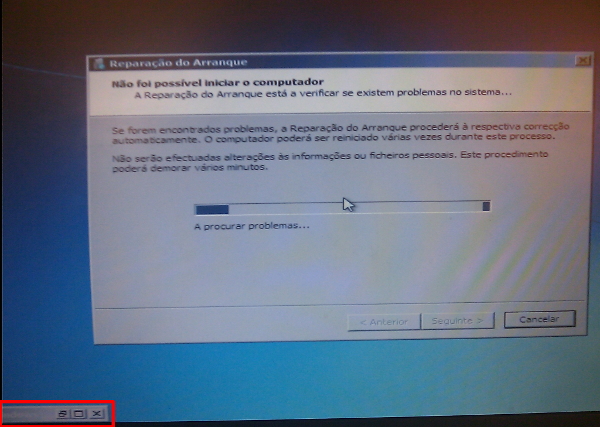
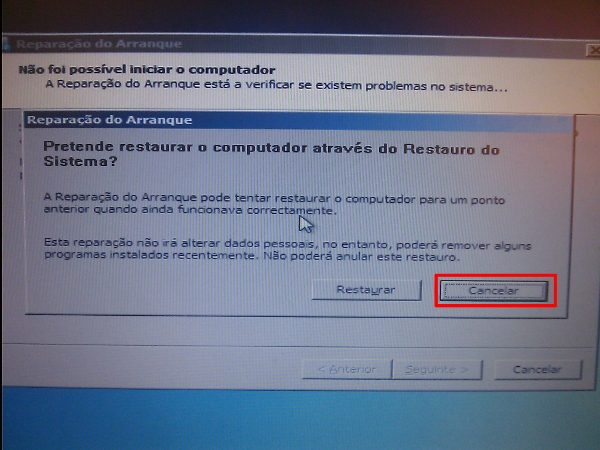
4. Cancelar o restauro do sistema.
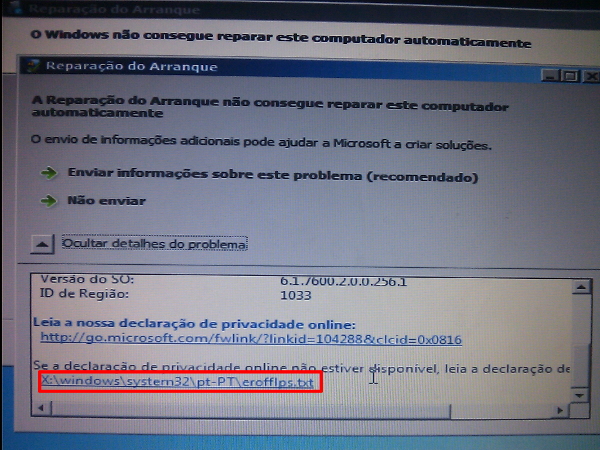
5. Passado algum tempo deverá aparecer uma janela de erro, onde será necessário expandir os “Detalhes do problema”.
No final deverá constar um link sobre a declaração de privacidade (X:\windows\system32\pt-PT\erofflps.txt) onde devemos carregar para abrir o programa bloco de notas.
6. Seleccionar o menu Ficheiro e a opção Abrir.
7. Identificar e seleccionar a drive onde se encontra a instalação do Windows e ir para a pasta Windows\system32
8. Seleccionar a opção “Todos os ficheiros” no campo “Ficheiros do tipo”
9. Renomear o programa sethc.exe para sethc2.exe
10. Copiar o programa cmd.exe e renomear para sethc.exe

11. Reiniciar o computador e deixar o Windows carregar normalmente
12. Carregar cinco vezes seguidas na tecla Shift e seguidamente deverá aparecer um terminal.
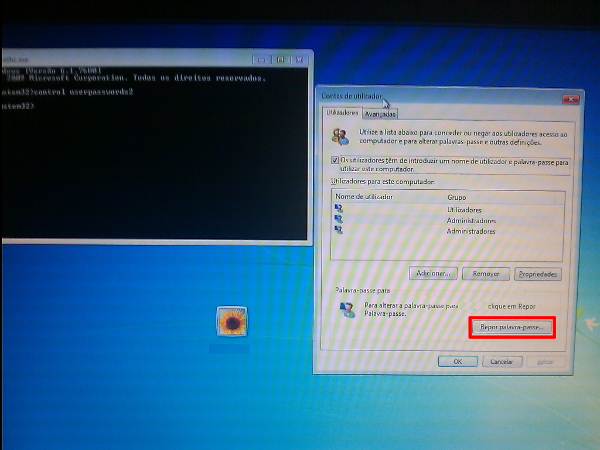
13. No terminal executar o comando “control userpasswords2″
14. Depois basta seleccionar a conta de Administrador e carregar na opção “Repor palavra-passe”
Para reparar esta falha, basta desligar as teclas presas através da chaves de registo:
“HKEY_CURRENT_USER\Control Panel\Accessibility\HighContrast\Flags\Reg_SZ\4218″
” HKEY_CURRENT_USER\Control Panel\Accessibility\StickyKeys\Flags=”506″ “
Comentários
Enviar um comentário