Os vírus e os boots para Android já existem há algum tempo, mas agora, pela primeira vez, foi descoberto um bootkit.
Este trojan está já presente em mais de 350 mil dispositivos em muitos países do mundo, mas a forma de transmissão é ainda dependente de acesso físico ao equipamento.
Um bootkit é, para os que não conhecem, um vírus ou trojan que se aloja no arranque do sistema operativo e que é executado nas primeiras fases de lançamento do SO. Desta forma torna-se muito difícil de controlar e eliminar, tendo inclusive a capacidade de se regenerar caso seja eliminado ou parado.
É precisamente este o comportamento do “Android.Oldboot.1”. Este trojan, detectado pela empresa Russa de segurança Dr Web, e estima-se que esteja já a afectar mais de 350 mil equipamentos no mundo.
A forma de infecção do Android.Oldboot faz-se através da colocação de um componente do trojan na partição de boot do sistema de ficheiros do Android e modificando os scripts de arranque do SO.
Quando o telefone é ligado, este script carrega o código malicioso da biblioteca Linux imei_chk, que extrai os ficheiros libgooglekernel.so (Android.Oldboot.2) e GoogleKernel.apk (Android.Oldboot.1.origin), colocando-o respectivamente em /system/lib e /system/app.
Ainda assim, parte do trojan Android.Oldboot é instalado como uma normal aplicação, que se liga a um servidor remoto para receber comandos, tendo a capacidade de instalar ou remover outras aplicações.
Uma das formas mais simples de ser infectado é através da aplicação de uma ROM com estes componentes pré instalados na zona de arranque do Android.
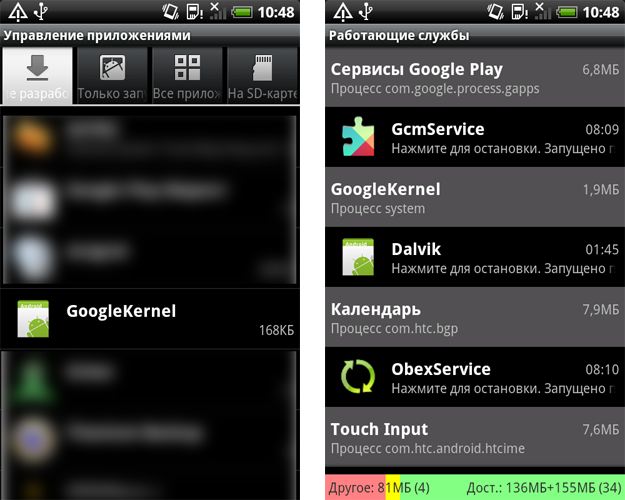
Este problema é realmente grande, uma vez que mesmo limpando o Android e removendo o Trojan, o Android.Oldboot volta a ser instalado uma vez que está presente no sistema de ficheiros, sendo reinstalado no arranque do telefone.
De acordo com os dados disponibilizados pelo Dr Web, o Android.Oldboot está espalhado já por vários países, nos mais de 350 mil equipamentos infectados.
Um dado curioso é que mais de 90% dos equipamentos identificados como estando infectados estão num único país. Este país é a China. Não é de todo estranho este facto, uma vez que o Android.Oldboot é um vírus direccionado aos utilizadores Chineses.
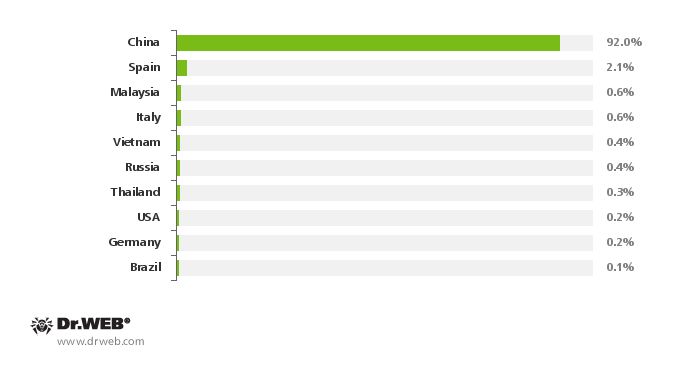
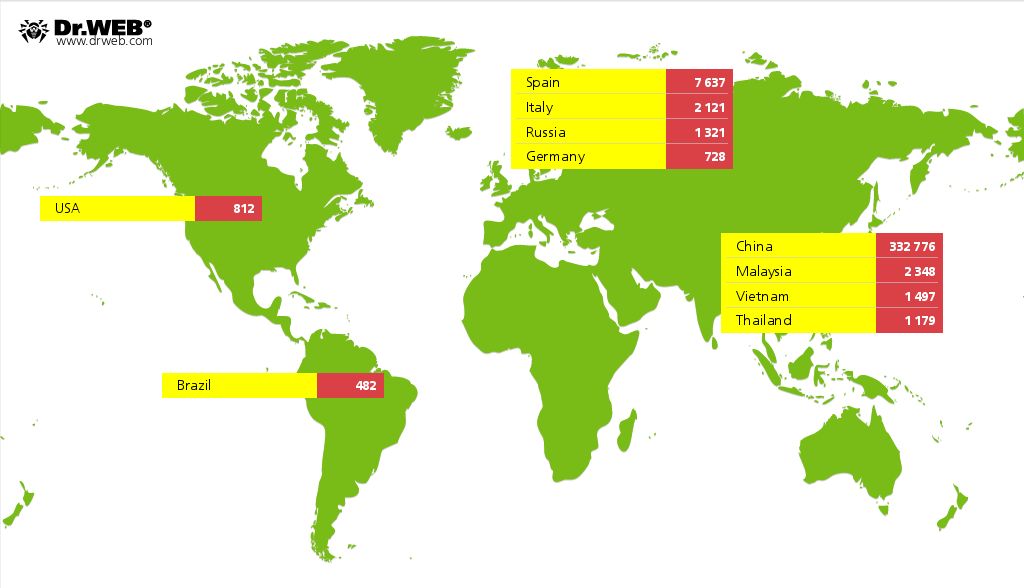
Para além da China, o Android.Oldboot está presente já em muitos outros países. Estes países são a Espanha, Itália, Alemanha, Rússia, Brasil, Estados Unidos e alguns países do Sudoeste Asiático.
No mapa abaixo podem ver a distribuição do Android.Oldboot pelo planeta.
Apesar deste perigo, não se devem preocupar para já com os vossos dispositivos. Este trojan não se propaga com a visita a uma página web ou com a recepção de ficheiros infectados.
As suas fontes de infecção estão bem identificadas. Ou vêm directamente do fabricante já com o Android.Oldboot presente e pronto a ser infectado ou este é colocado no telefone através da utilização de uma ROM infectada e com os componentes necessários presentes.
É no entanto preocupante a capacidade deste trojan de infectar de uma forma tão permanente um dispositivo Android. É o primeiro deste género a atingir o Android e tem uma capacidade de se tornar permanente nos dispositivos onde entra.
Comentários
Enviar um comentário